Cybersecurity
Atendimento em todo o BrasilSoluções empresariais com especialistas, onde o seu negócio estiver.
Atendimento nacional Fale conosco
Um teste de invasão realizado em uma fábrica revelou uma situação incomum: o administrador de TI havia configurado uma senha com um insulto direcionado a hackers, mas uma vulnerabilidade em um sistema Windows desatualizado permitiu que um pesquisador obtivesse acesso administrativo a toda a rede corporativa.
O caso foi relatado por Dahvid Schloss, especialista em testes de invasão e operações de Red Team da Suzu Labs. A empresa havia sofrido um ataque cibernético seis meses antes e, após implementar mudanças de segurança, contratou o profissional para avaliar se sua infraestrutura continuava vulnerável.
O objetivo do teste era obter privilégios de administrador de domínio, nível de acesso que permite controlar recursos e contas em um ambiente corporativo baseado em Active Directory.
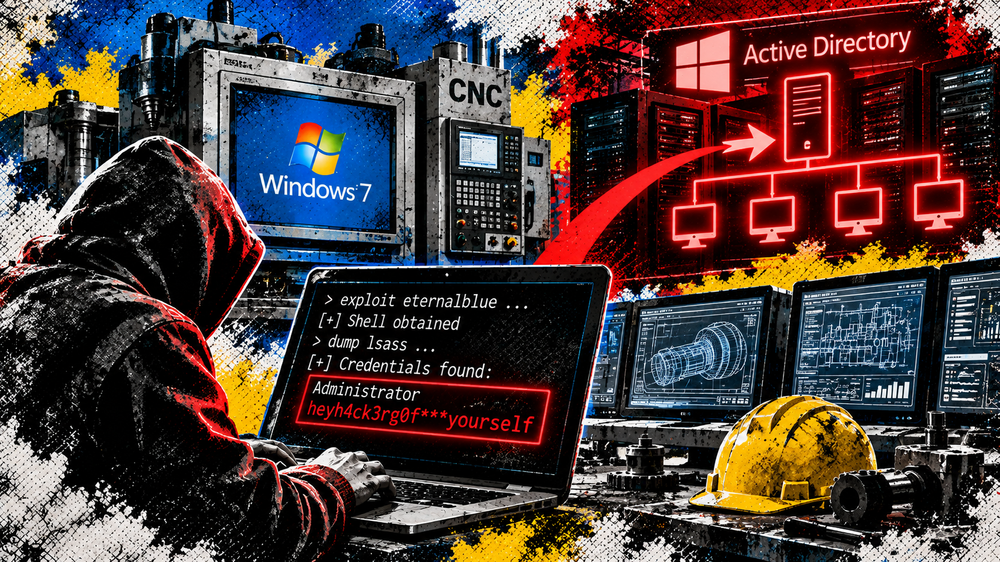
Durante a avaliação presencial, Schloss identificou diversos computadores com Windows 7 conectados a máquinas de usinagem CNC, utilizadas em processos industriais. Na época, o Windows 10 já era o sistema operacional desktop com suporte da Microsoft.
A presença de sistemas antigos não era surpreendente. Ambientes industriais frequentemente dependem de softwares proprietários e equipamentos que podem apresentar problemas de compatibilidade com versões mais recentes do Windows.
Inicialmente, o pesquisador encontrou dificuldades para avançar na rede. A maioria dos equipamentos antigos havia sido desconectada do domínio corporativo, uma medida que limitava as possibilidades de movimentação lateral.
Mesmo que explorasse a vulnerabilidade conhecida como EternalBlue, Schloss teria acesso apenas aos dispositivos isolados. Além disso, as credenciais dos administradores locais eram diferentes daquelas utilizadas na maioria das estações de trabalho, dificultando a expansão do comprometimento.
A situação mudou quando ele encontrou um equipamento conectado às máquinas CNC que permanecia integrado ao domínio e apresentava vulnerabilidade ao EternalBlue.
Após explorar a falha, o especialista extraiu informações do processo LSASS (Local Security Authority Subsystem Service), responsável por funções de autenticação no Windows. A análise revelou duas credenciais associadas ao WDigest, mecanismo de autenticação do sistema, sendo uma aparentemente pertencente a um administrador.
O que chamou a atenção foi a senha encontrada: uma versão da expressão ofensiva em inglês “heyhackergof***yourself”, escrita em leet speak, estilo que substitui letras por números e símbolos.
Apesar de considerar a senha relativamente forte, Schloss acreditou que se tratava de uma provocação deixada propositalmente pela equipe de TI para confundir possíveis invasores. Por isso, decidiu não testar imediatamente a credencial.
Uma semana depois, durante uma reunião com os responsáveis pela infraestrutura, o pesquisador apresentou suas descobertas e perguntou quem havia criado a conta com aquela senha.
Segundo Schloss, os integrantes da equipe olharam imediatamente para o gerente sênior de TI, que demonstrou constrangimento. Foi então que o especialista descobriu que a credencial não era uma armadilha: tratava-se da senha verdadeira da conta administrativa do gerente.
Na segunda-feira seguinte, Schloss utilizou o nome de usuário e a senha encontrados durante o teste. A autenticação funcionou e concedeu acesso administrativo completo à rede corporativa.
Com os privilégios obtidos, o pesquisador conseguiu acessar outras senhas e descobriu que várias também continham insultos direcionados a possíveis invasores.
De acordo com Schloss, a escolha das credenciais estava relacionada à frustração da equipe após o ataque sofrido seis meses antes. Os administradores aparentemente queriam deixar mensagens ofensivas para hackers que eventualmente conseguissem acessar seus sistemas.
Entretanto, a principal falha de segurança não estava na complexidade da senha, mas na manutenção de um equipamento vulnerável e conectado ao domínio corporativo.
O caso demonstra como sistemas legados podem comprometer a segurança de uma infraestrutura mesmo após a implementação de medidas corretivas. Embora a organização tivesse isolado a maioria dos equipamentos antigos, um único dispositivo vulnerável foi suficiente para permitir a obtenção de credenciais privilegiadas e o comprometimento do domínio.
A investigação também destaca os riscos associados ao armazenamento e à exposição de credenciais administrativas em sistemas vulneráveis. Nesse cenário, a exploração do EternalBlue e a extração de informações do LSASS foram determinantes para o sucesso do teste de invasão.
Fonte: matéria publicada originalmente em Cyber Security Brazil. Reproduzimos o conteúdo aqui, com crédito ao veículo de origem.
Ler no portal Cybersecurity
Cybersecurity